
想省事可以用 CC Switch 一键导入,或者用配置生成器。这一篇讲手动配置。
安装#
npm install -g @google/gemini-cli
gemini --version
写入配置#
Gemini CLI 需要两样东西:连接信息(地址和 Key)和认证方式(必须选 gemini-api-key)。只设环境变量、不选认证方式,会报“Invalid auth method selected”。
-
把认证方式和默认模型合并进
~/.gemini/settings.json:~/.gemini/settings.json{ "security": { "auth": { "selectedType": "gemini-api-key" } }, "model": { "name": "gemini-4-argon" } } -
提供连接信息,二选一。
~/.gemini/.envGEMINI_API_KEY=sk-YOUR-MOEROUTER-KEY GOOGLE_GEMINI_BASE_URL=https://moerouter.comprintf 'MoeRouter API Key: '; read -rs MOEROUTER_API_KEY; printf '\n' export GEMINI_API_KEY="$MOEROUTER_API_KEY" export GOOGLE_GEMINI_BASE_URL="https://moerouter.com" gemini --skip-trust -p "只回复 OK" -
在项目目录里运行
gemini。
地址写 https://moerouter.com,不带 /v1beta。
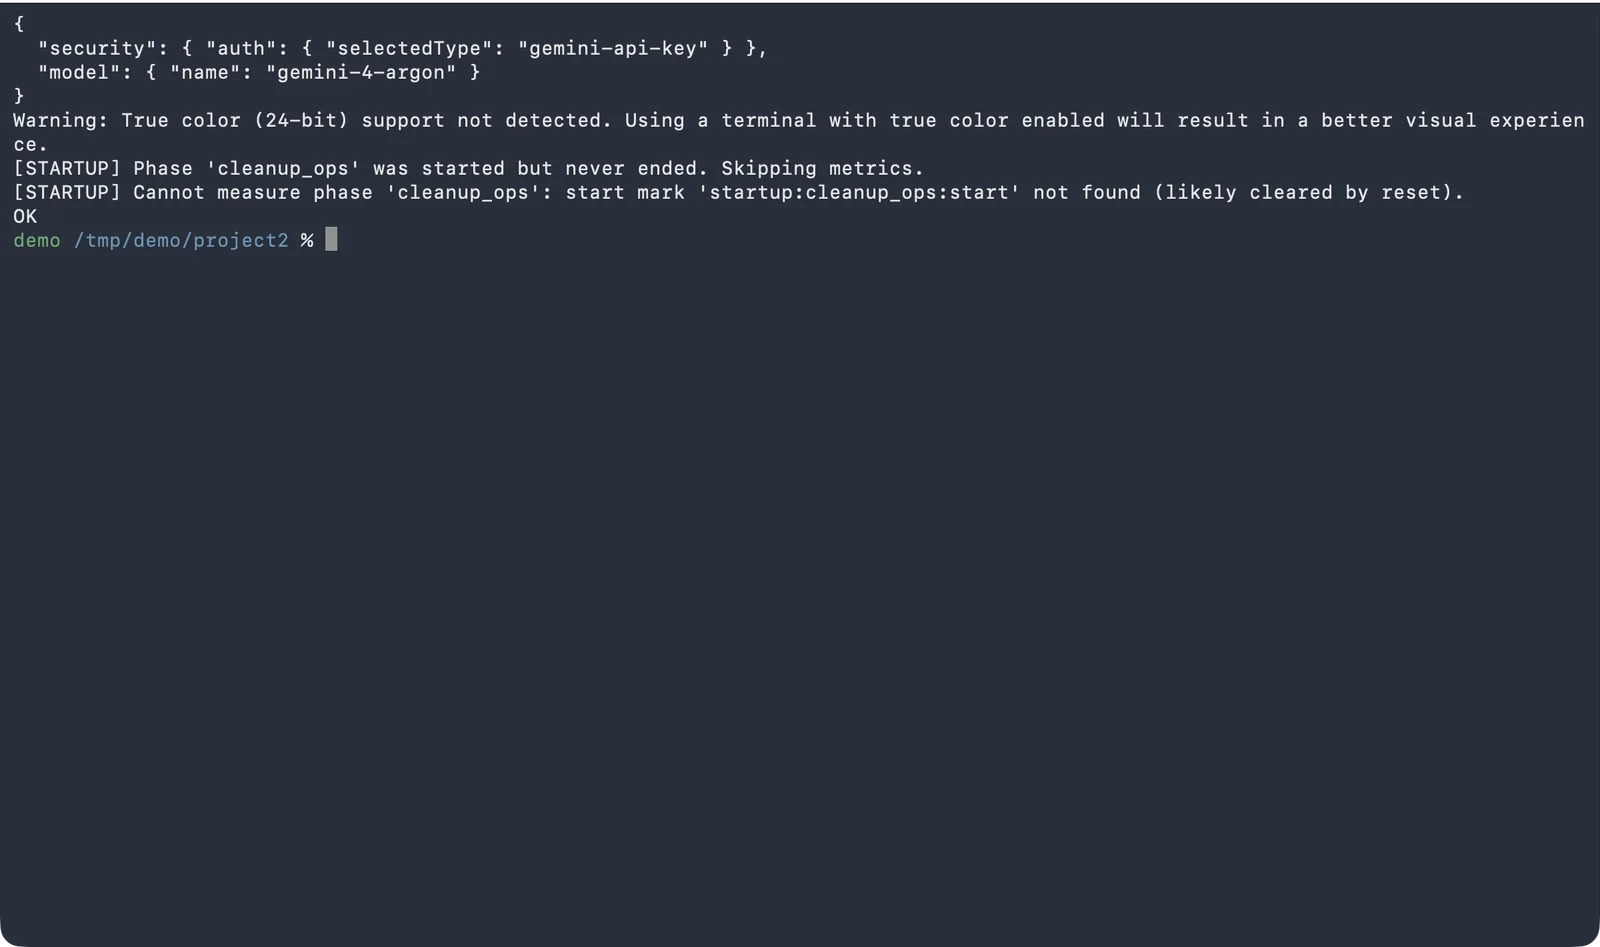
settings.json 选好认证方式后,gemini -p 返回 OK。两个新版本的坑#
.env 只在受信任的文件夹里加载#
在没有信任过的目录里直接运行 gemini -p,会报“必须设置 GEMINI_API_KEY”,即使 .env 已经写好:
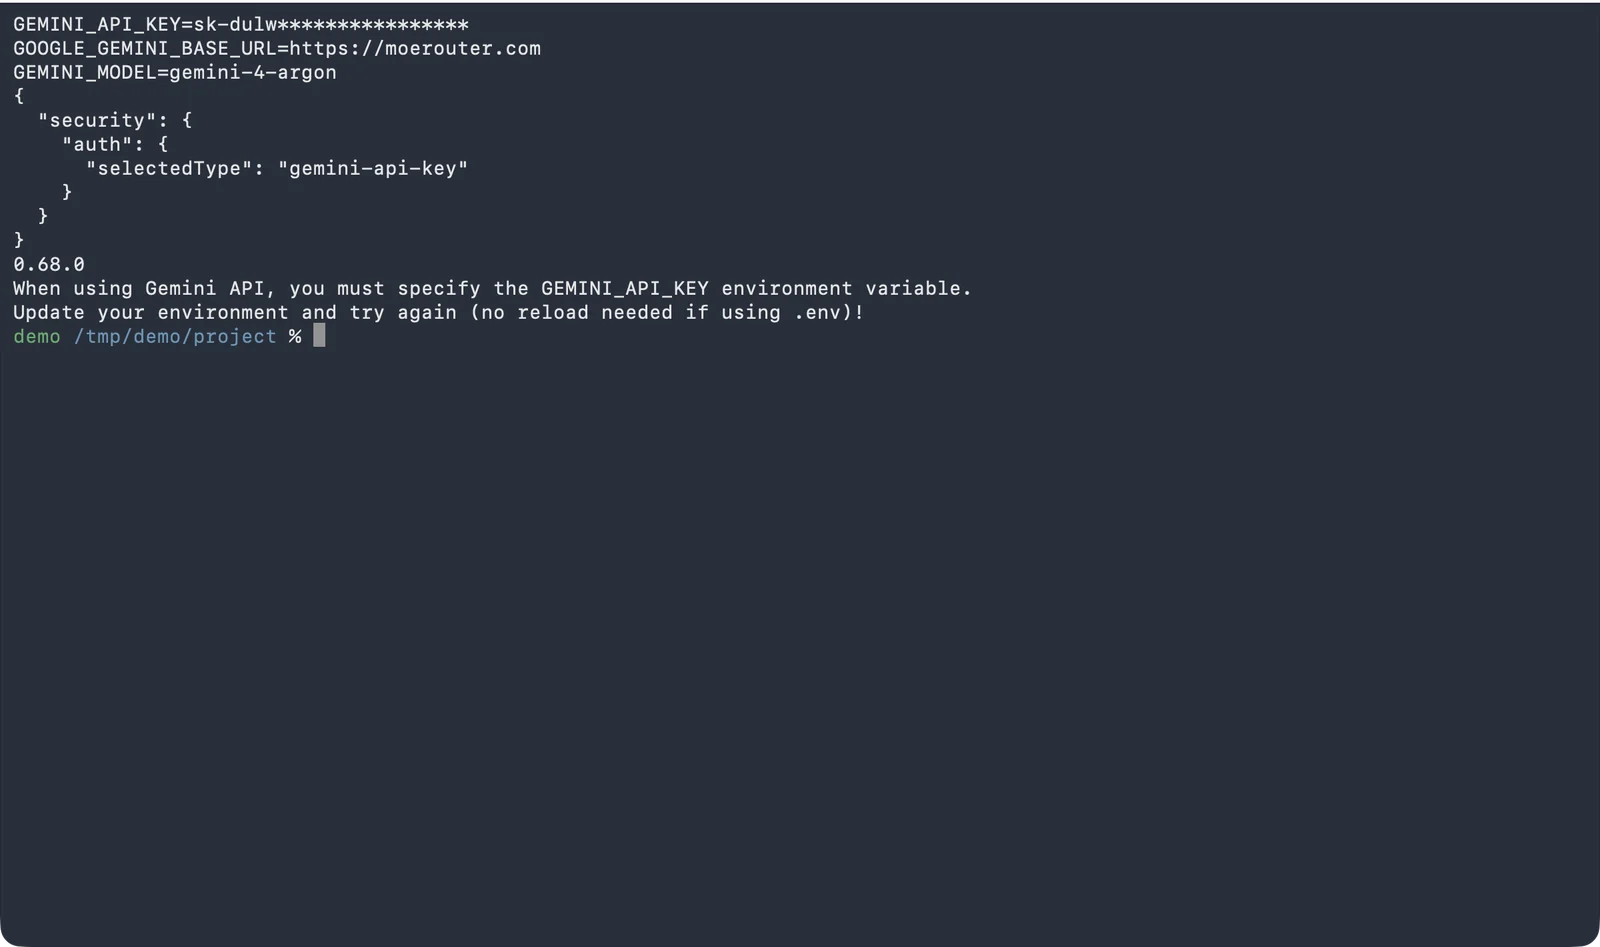
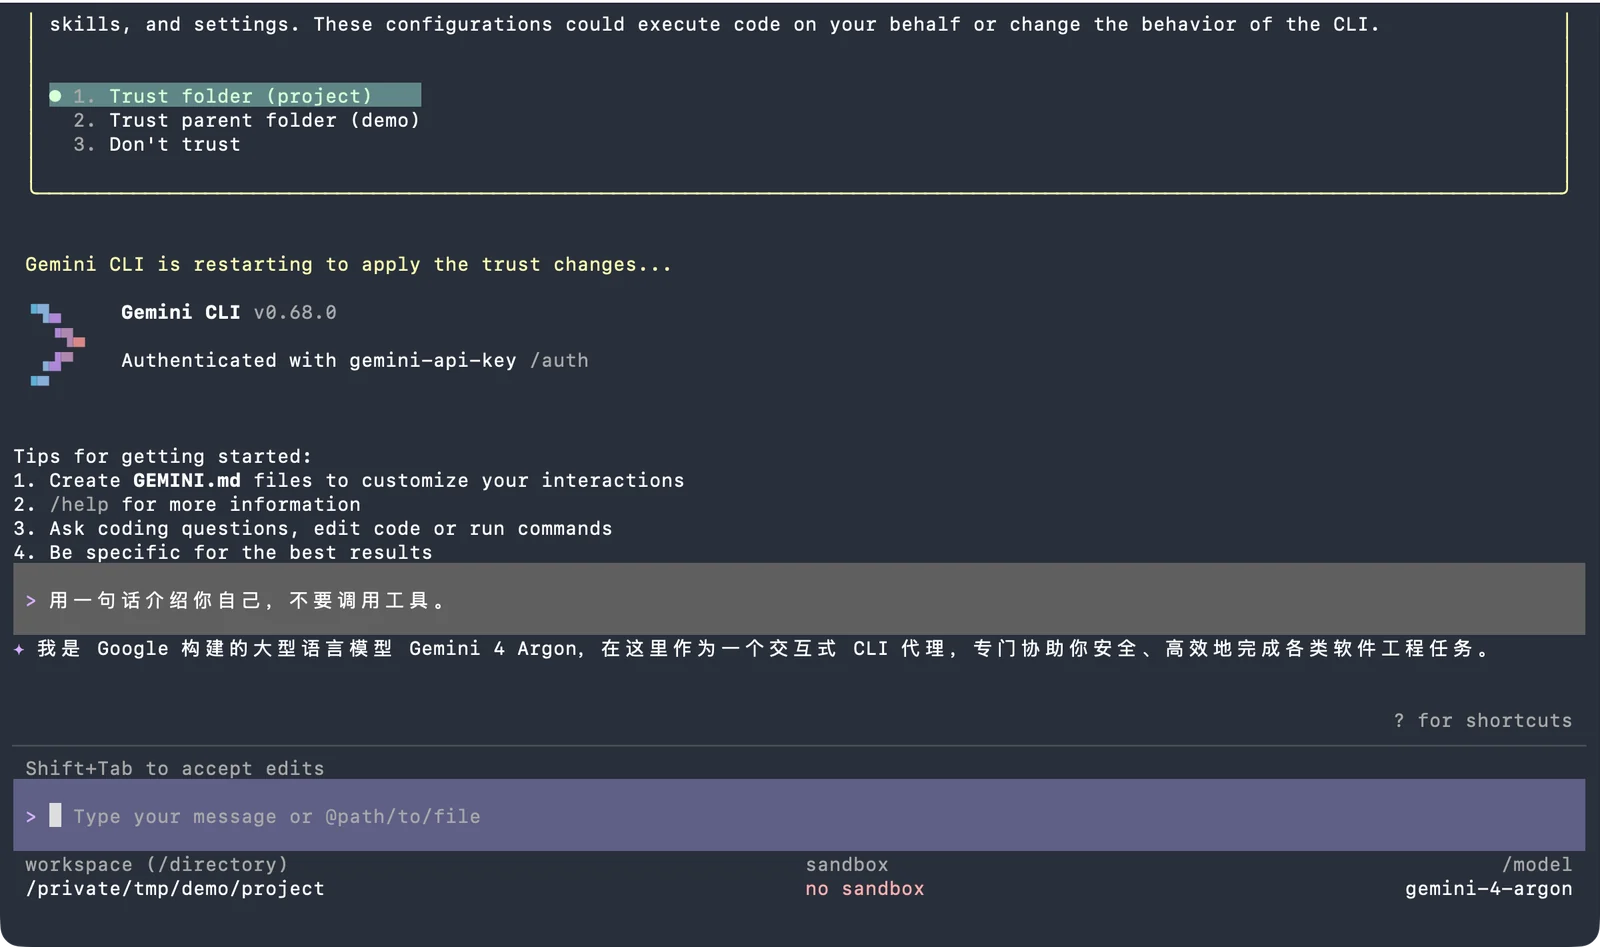
.env 和 settings.json 都没问题,只是当前目录未受信任,.env 没被加载。解决办法:先在项目目录里运行一次交互式 gemini,在“Do you trust the files in this folder?”里选 Trust folder。
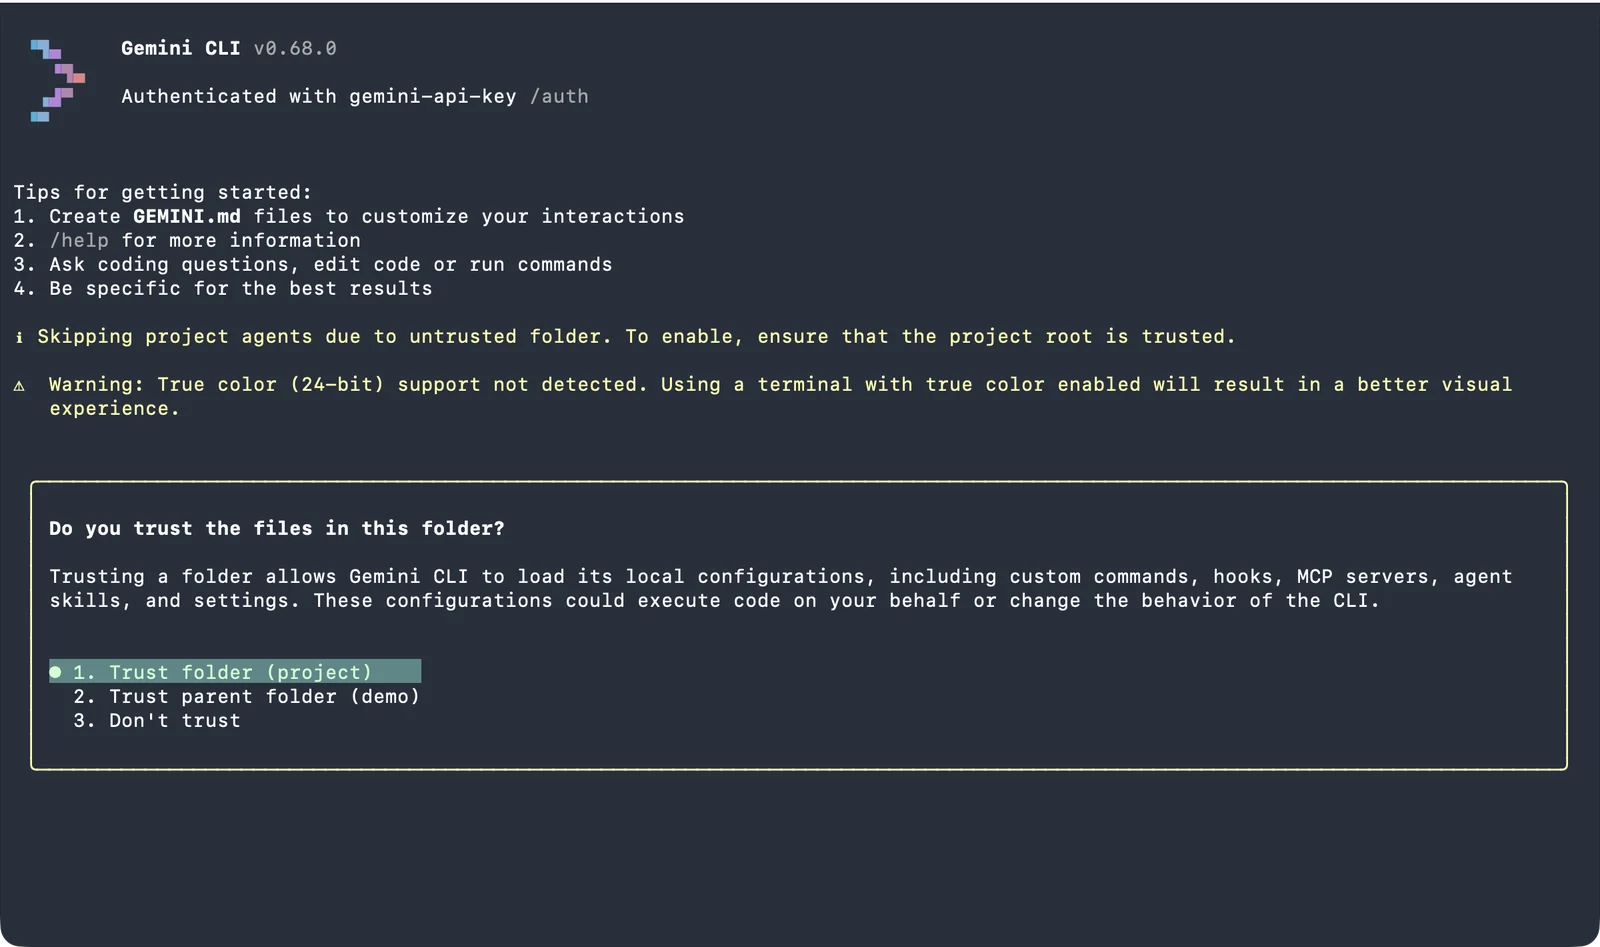
非交互模式要求目录受信任#
gemini -p 在未受信任的目录里会直接报错退出。信任之后就可以用了:
不想逐个目录信任,可以在命令后加 --skip-trust,或者设置 GEMINI_CLI_TRUST_WORKSPACE=true。只在你信任的目录里这样做。
选哪个模型#
Gemini CLI 走 Gemini 原生接口,要选模型广场里端点带 gemini 的模型,例如 gemini-4-argon、gemini-3.8-flash。
Gemini 模型在 default、vertex、google-proxy 三个分组里都有,价格不同。区别见分组与倍率。
Gemini CLI 的部分内置工具依赖 Google 专有能力。普通对话成功,不代表每个工具都能通过第三方接口工作。
恢复#
删掉 .env 里这两行和 settings.json 里的 selectedType,清掉终端里的 GEMINI_API_KEY、GOOGLE_GEMINI_BASE_URL,再用 /auth 选回 Google 登录。
常见问题#
| 现象 | 原因 | 处理 |
|---|---|---|
| 提示必须设置 GEMINI_API_KEY | 当前目录未受信任,.env 没加载 |
交互式运行一次 gemini 选 Trust folder,或改用环境变量 |
| Invalid auth method selected | settings.json 没选 gemini-api-key |
补上 security.auth.selectedType |
| 404 | 地址多写了 /v1beta 或 /v1 |
只填 https://moerouter.com |
| 模型不存在 | 模型 ID 拼错,或 Key 所在分组没有这个模型 | 从模型广场复制 ID,核对分组 |
更多报错见报错对照表。